Human-Machine Teaming: Why the Analyst Still Asks the Next Question
Analysts no longer struggle to find information. They struggle to find the right information fast enough to matter, and that is where human-machine teaming changes the work.
Überblick über die Plattform
Erfahren Sie, warum Penlink der weltweit führende Anbieter von KI-gestützter digitaler Intelligenz und Ermittlungen ist
Penlink Academy
Your complete destination for Penlink training, with live sessions, on-demand modules, and certifications designed to give professionals the tools and confidence to succeed in real investigations.
La seguridad de centros de datos se ha convertido en uno de los desafíos más urgentes de la infraestructura crítica. El auge de la IA está atrayendo cientos de miles de millones de dólares hacia nuevas construcciones. Como resultado, los centros de datos figuran hoy entre las instalaciones más disputadas y atacadas del mundo.
Las amenazas que enfrentan abarcan sabotaje físico, ataques militares extranjeros, protestas organizadas e interrupciones con impacto en los mercados. Por lo tanto, estos sitios necesitan el mismo enfoque basado en inteligencia que las organizaciones ya utilizan para proteger a sus ejecutivos y sus campus corporativos. La mayoría de las amenazas contra una instalación dejan rastros en fuentes abiertas antes de manifestarse físicamente. La inteligencia de fuentes abiertas es la forma en que los equipos de seguridad las detectan primero.
La oposición a los nuevos centros de datos ha crecido con rapidez, y parte de ella se ha vuelto delictiva. En abril de 2026, una nota escrita a mano en una obra del norte de Virginia advirtió que una docena de bombas caseras detonarían en 30 minutos. Los trabajadores huyeron y equipos antiexplosivos revisaron el lugar. La amenaza resultó falsa, pero estuvo lejos de ser un caso aislado.
Informes recientes documentan amenazas de bomba, evacuaciones y amenazas de muerte contra funcionarios vinculados a proyectos de centros de datos en todo Estados Unidos. Solo un condado de Virginia ha registrado al menos nueve amenazas de bomba en menos de un año. Mientras tanto, los funcionarios locales que aprueban estos proyectos aparecen cada vez más señalados en amenazas en línea.
El riesgo no se limita a los disturbios internos. En marzo de 2026, ataques con drones dañaron centros de datos en la nube en la región del Golfo. Los ataques interrumpieron servicios esenciales para clientes que incluían instituciones financieras. Debido a que el daño fue físico, las instalaciones afectadas aún no habían podido restaurarse seis meses después.
Cada uno de estos incidentes estuvo precedido por señales que aparecieron primero en línea. Los reclamos públicos, los objetivos señalados y los llamados a la acción eran visibles antes de que alguien llegara a una puerta de acceso.
El riesgo de concentración está en el centro del problema. Un pequeño número de operadores de hiperescala concentra una gran parte de las cargas de trabajo críticas. Por lo tanto, una interrupción en un solo sitio puede propagarse en cascada a los servicios de salud, finanzas y gobierno que dependen de él.
El costo del tiempo de inactividad eleva aún más lo que está en juego. Incluso sin un ataque, las fallas tienen un fuerte impacto en el negocio. Según una investigación reciente del sector sobre el tiempo de inactividad, las organizaciones registran una caída promedio del 3,4 % en el precio de sus acciones después de un evento de inactividad.
La visibilidad agrega una tercera capa de exposición. Los permisos de construcción, las disputas de zonificación, las ofertas de empleo y la cobertura de los medios locales facilitan la investigación de nuevos sitios. Esa apertura beneficia a las comunidades y a los inversionistas, pero beneficia por igual a los adversarios.
Gran parte de la información que respalda un ataque ya es pública. Las imágenes satelitales y a nivel de calle, las grabaciones de drones y las fotos geoetiquetadas pueden revelar mucho más sobre un sitio de lo que sus operadores pretenden.
Los empleados y contratistas completan ese panorama, a menudo sin darse cuenta. Fotos de credenciales, selfis en el lugar de trabajo, detalles de turnos y nombres de proveedores aparecen con frecuencia en redes sociales y profesionales. Además, los registros públicos, como permisos de construcción, acuerdos con empresas de servicios públicos y documentación ambiental, pueden revelar distribuciones y cronogramas de proyectos.
La movilización activista y extremista es la fuente que evoluciona con mayor rapidez. La oposición comunitaria, el sentimiento contra la IA y los llamados a la acción en línea suelen apuntar a sitios y personas específicos. Como esta actividad ocurre en público, ofrece a quienes defienden la oportunidad de detectarla a tiempo.
Una defensa eficaz comienza con una revisión honesta de lo que ya es público. Los equipos de seguridad empresarial pueden revisar las mismas fuentes abiertas que consultaría un adversario. A partir de ahí, pueden catalogar imágenes, registros y publicaciones que revelan detalles sensibles de las instalaciones.
El siguiente paso es reducir esa huella. Las revisiones periódicas de las cuentas corporativas y de los empleados ayudan a eliminar imágenes de credenciales, equipos, planos y espacios interiores identificables. Además, una guía clara sobre redes sociales para el personal y los contratistas evita que se acumule nueva exposición.
La cobertura también debe extenderse más allá de la propia organización. Los proveedores, contratistas y socios logísticos pueden exponer información del sitio que el operador no controla. Como resultado, los socios de la cadena de suministro deben formar parte de cada revisión de exposición.
Las revisiones de exposición abordan lo que una instalación revela. El monitoreo aborda lo que se está gestando a su alrededor. Los medios locales, los foros y los canales sociales suelen revelar señales tempranas de protestas, acciones laborales y amenazas localizadas. También pueden alertar sobre interrupciones en la cadena de suministro y fenómenos meteorológicos severos cerca de cada sitio.
Esas señales aportan su mayor valor dentro del centro global de operaciones de seguridad (GSOC). Cuando los operadores ven las señales de fuentes abiertas junto con las alertas de seguridad física, pueden anticipar incidentes en lugar de reaccionar ante ellos. En consecuencia, los equipos de respuesta ganan tiempo, que suele ser el recurso más escaso durante un evento.
El riesgo interno merece la misma atención. Dentro de los límites legales y de las políticas internas, los equipos pueden vigilar credenciales filtradas, documentos internos expuestos o señales de agravio. Sin embargo, este trabajo requiere una gobernanza clara para que el monitoreo se mantenga enfocado, proporcionado y justificable.
Las cercas, las cámaras y los guardias siguen siendo esenciales. Aun así, responden a amenazas que ya llegaron. La inteligencia identifica esas amenazas cuando todavía hay tiempo para actuar.
Para los líderes de seguridad, esto cambia el orden de las operaciones. La seguridad de centros de datos comienza por entender qué es visible y quién está prestando atención. También implica seguir cómo evoluciona la percepción en torno a un sitio. Los controles físicos deben seguir ese panorama, no liderarlo.
La seguridad de centros de datos comienza mucho antes del perímetro.
Para ver cómo Tangles y CoAnalyst360 ayudan a los equipos de seguridad a detectar y analizar amenazas contra instalaciones críticas, solicite una demostración.
Analysts no longer struggle to find information. They struggle to find the right information fast enough to matter, and that is where human-machine teaming changes the work.
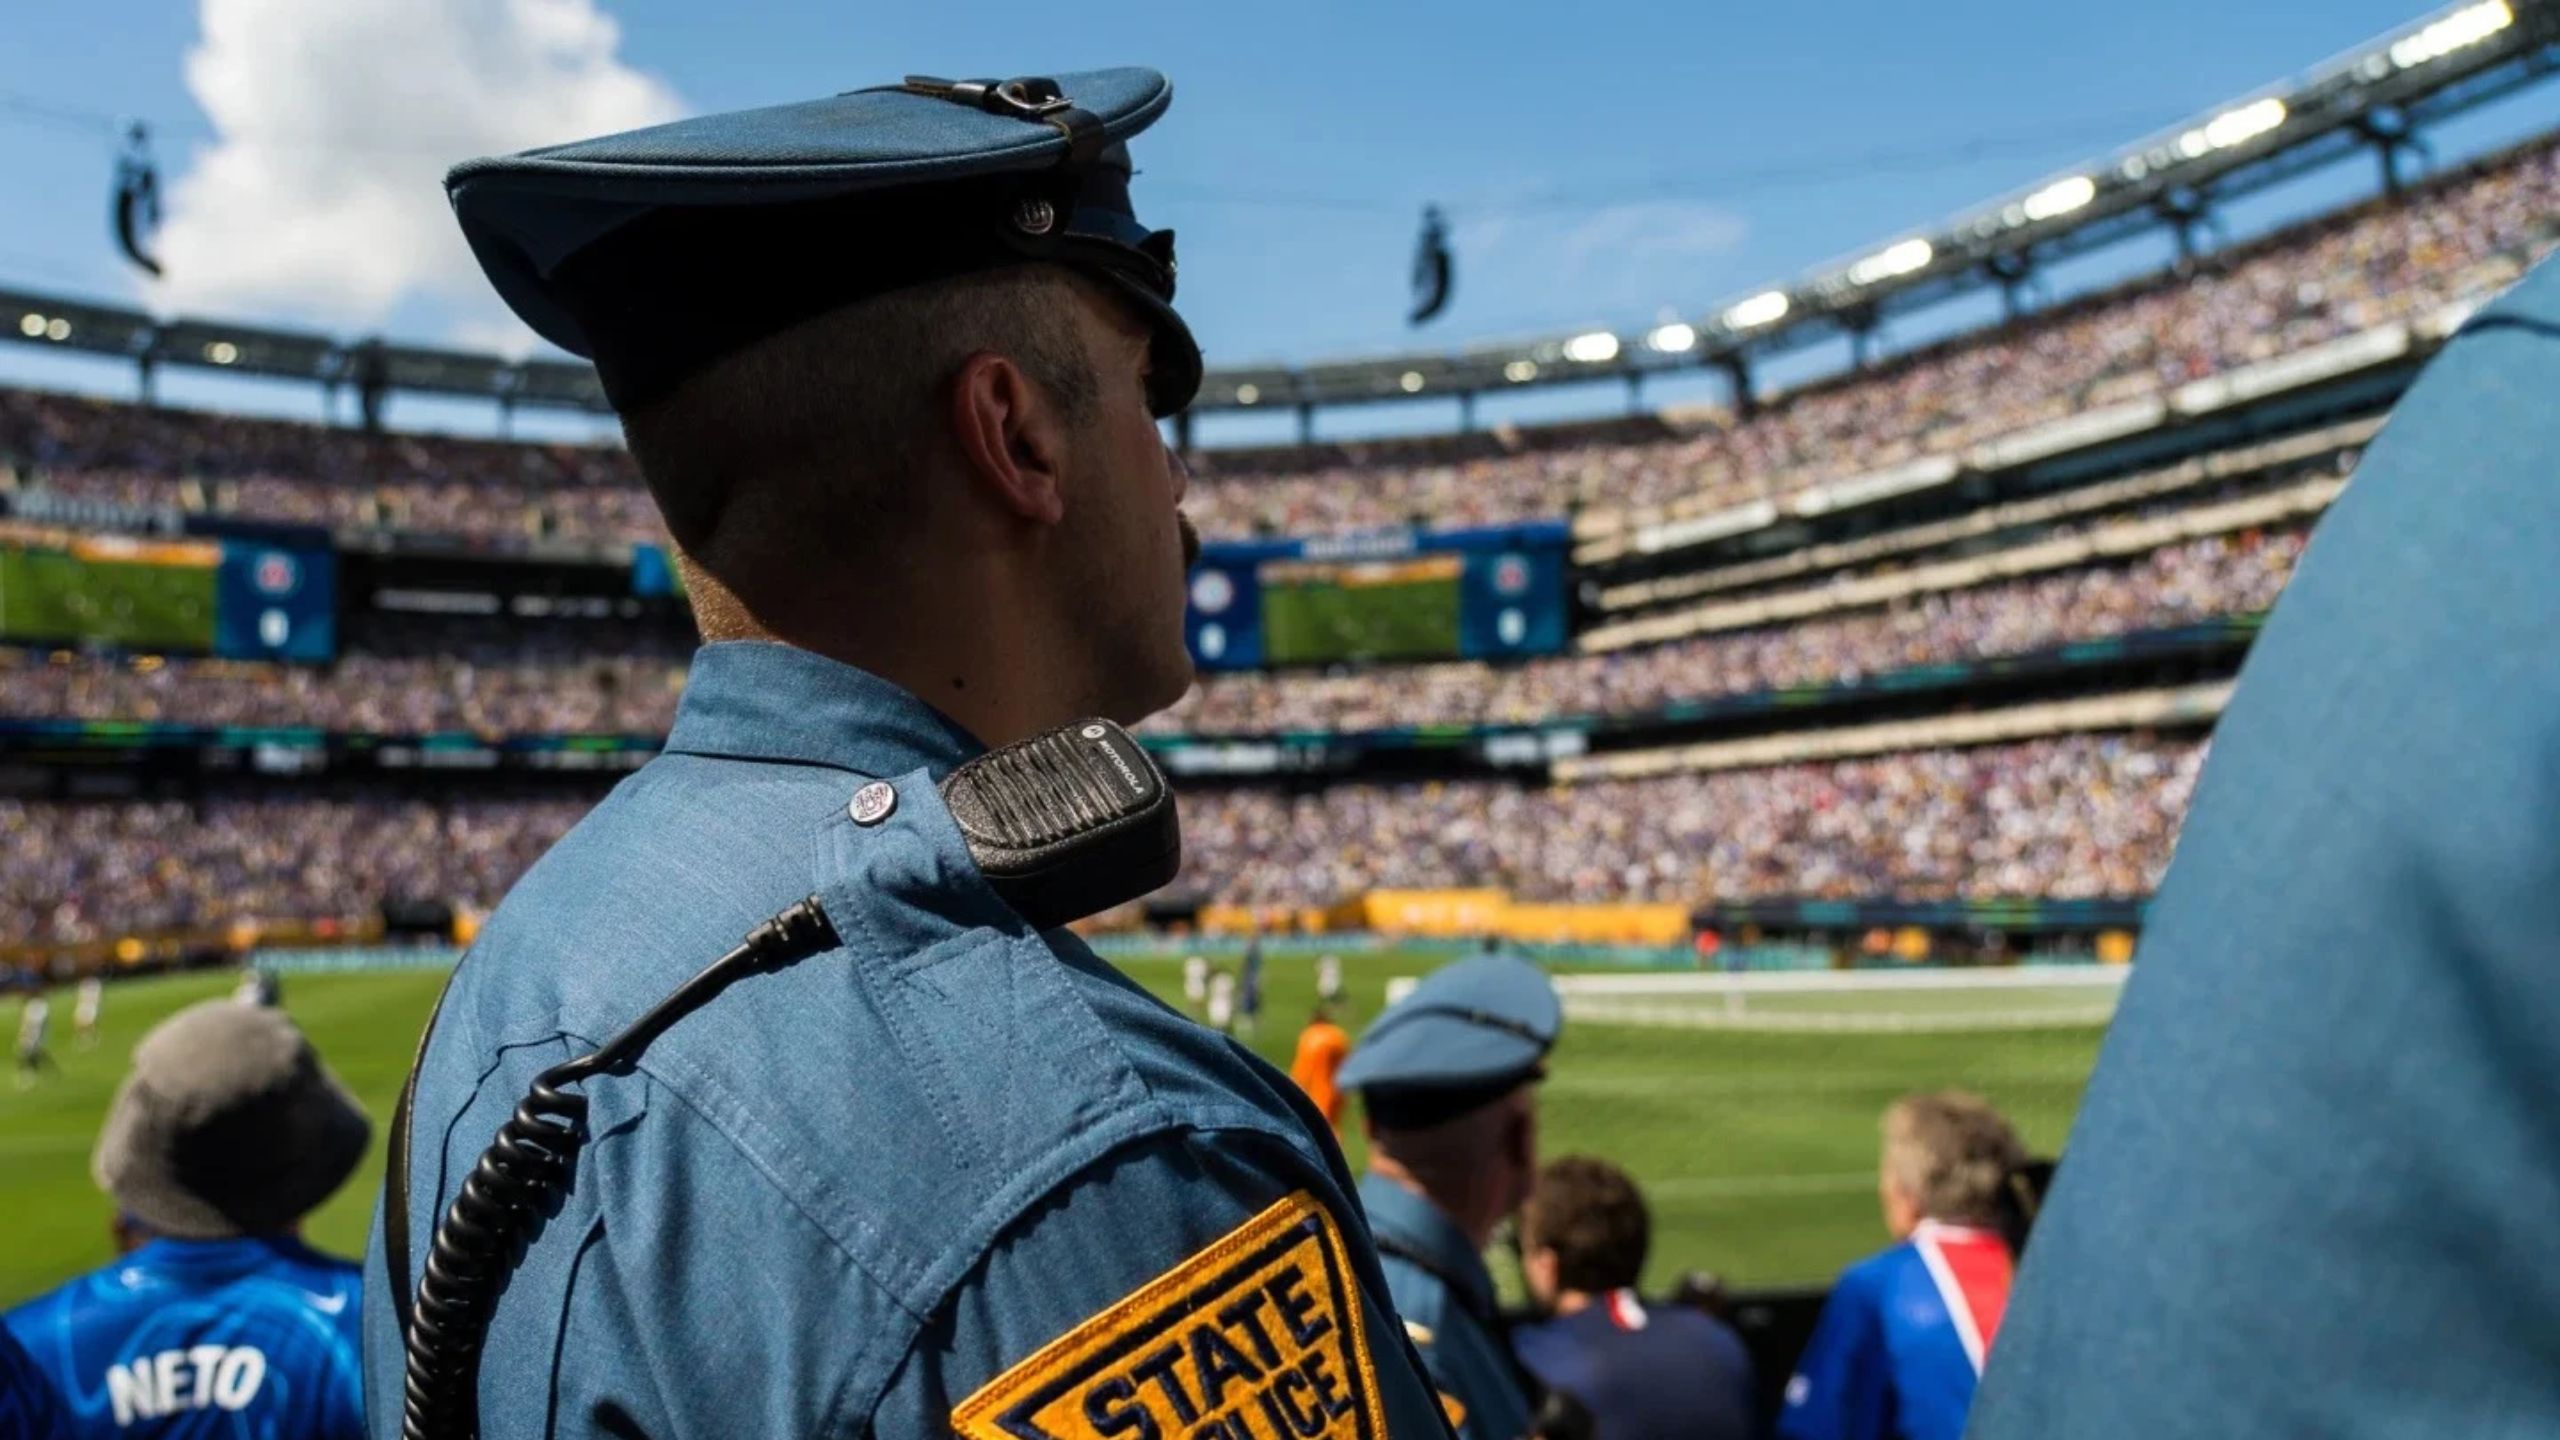
A bomb threat texted to 911 during a World Cup match at MetLife Stadium led to a rapid multi-agency response and an arrest. The case shows how quickly event security teams must move from threat to answer.
Las amenazas contra los centros de datos van desde amenazas de bomba hasta ataques con drones. La mayoría aparece primero en fuentes abiertas, para los equipos que saben dónde buscar.
Threats to data centers now range from bomb threats to drone strikes. Most of them show up in open sources first, for teams that know where to look.
Penlink analysts walk through a real investigation into a suspected Albanian organised crime group, using open-source data in Tangles and CoAnalyst360 and evidence-based analysis in PLX to surface poly-criminal connections.
A Placer County prosecutor and crime analyst walk through a fentanyl murder case and show how 1.2 terabytes of warrant returns became the exhibits that sent a dealer to prison for life.